Índice do artigofaltam 22 min de leitura
Engenharia reversa é examinar algo pronto, como uma peça, um aparelho ou um programa, para entender como funciona sem ter o projeto original. O que sai dela é conhecimento: um desenho, uma especificação, uma explicação. A indústria faz isso há décadas para refazer peça fora de catálogo e manter sistema sem fornecedor. Copiar e vender o produto dos outros é pirataria, outra coisa. Em 2026, a parte mais cara do trabalho em software, ler um programa fechado instrução por instrução, passou a ser feita por assistentes de IA. A conferência continua manual, e é nela que mora o risco. A seguir: o que as pessoas estão fazendo, onde a IA já errou e o que as leis brasileiras dizem.
O que é engenharia reversa e para que serve?
A engenharia normal parte do projeto e chega ao produto. A reversa faz o percurso contrário: parte do produto e reconstrói o entendimento. Segundo a Wikipédia, a prática nasceu na análise de equipamentos para obter vantagem comercial ou militar. O exemplo do verbete é o Tupolev Tu-4, bombardeiro soviético construído a partir de aviões americanos Boeing B-29.
Em software, a definição mais citada vem de um artigo de Chikofsky e Cross, de 1990, na revista IEEE Software, que lemos por citação: analisar um sistema para identificar seus componentes e as relações entre eles. As tabelas separam quatro termos que se confundem e resumem para que a prática serve.
| Termo | O que é | O que entrega |
|---|---|---|
| Engenharia reversa | Examinar o que está pronto para entender como funciona, sem alterar o original. | Desenho, especificação ou explicação. |
| Reengenharia | Alterar ou reconstruir o sistema a partir desse entendimento. | Versão nova ou modificada do sistema. |
| Sala limpa | Uma equipe analisa o original e escreve a especificação; outra, que nunca viu o original, implementa. | Produto compatível, escrito sem copiar o original. Não é garantia jurídica no Brasil. |
| Pirataria | Copiar ou distribuir a obra sem autorização. | Cópia do produto alheio, conduta que a lei pune. |
| Para que serve | Exemplo neste guia |
|---|---|
| Refazer peça sem desenho ou fora de catálogo | Peça de equipamento médico-hospitalar digitalizada e impressa em 3D |
| Fazer equipamentos e sistemas conversarem | Samba; impressora de cartão sem driver para Linux |
| Abrir dados presos em formato antigo | Formato .doc; arquivos do Quicken 2002 |
| Entender sistema sem documentação nem fornecedor | GPSi; teste de laboratório da X-Apps |
| Auditar a segurança do que é seu | Portal de clientes examinado de fora |
| Preservar programa ou jogo antigo | DX-Ball; Colin McRae Rally |
| Aprender e treinar | Edição web do jogo do dinossauro do Chrome; desafio de competição de segurança |
Tipos de engenharia reversa: de produto, de hardware e de software
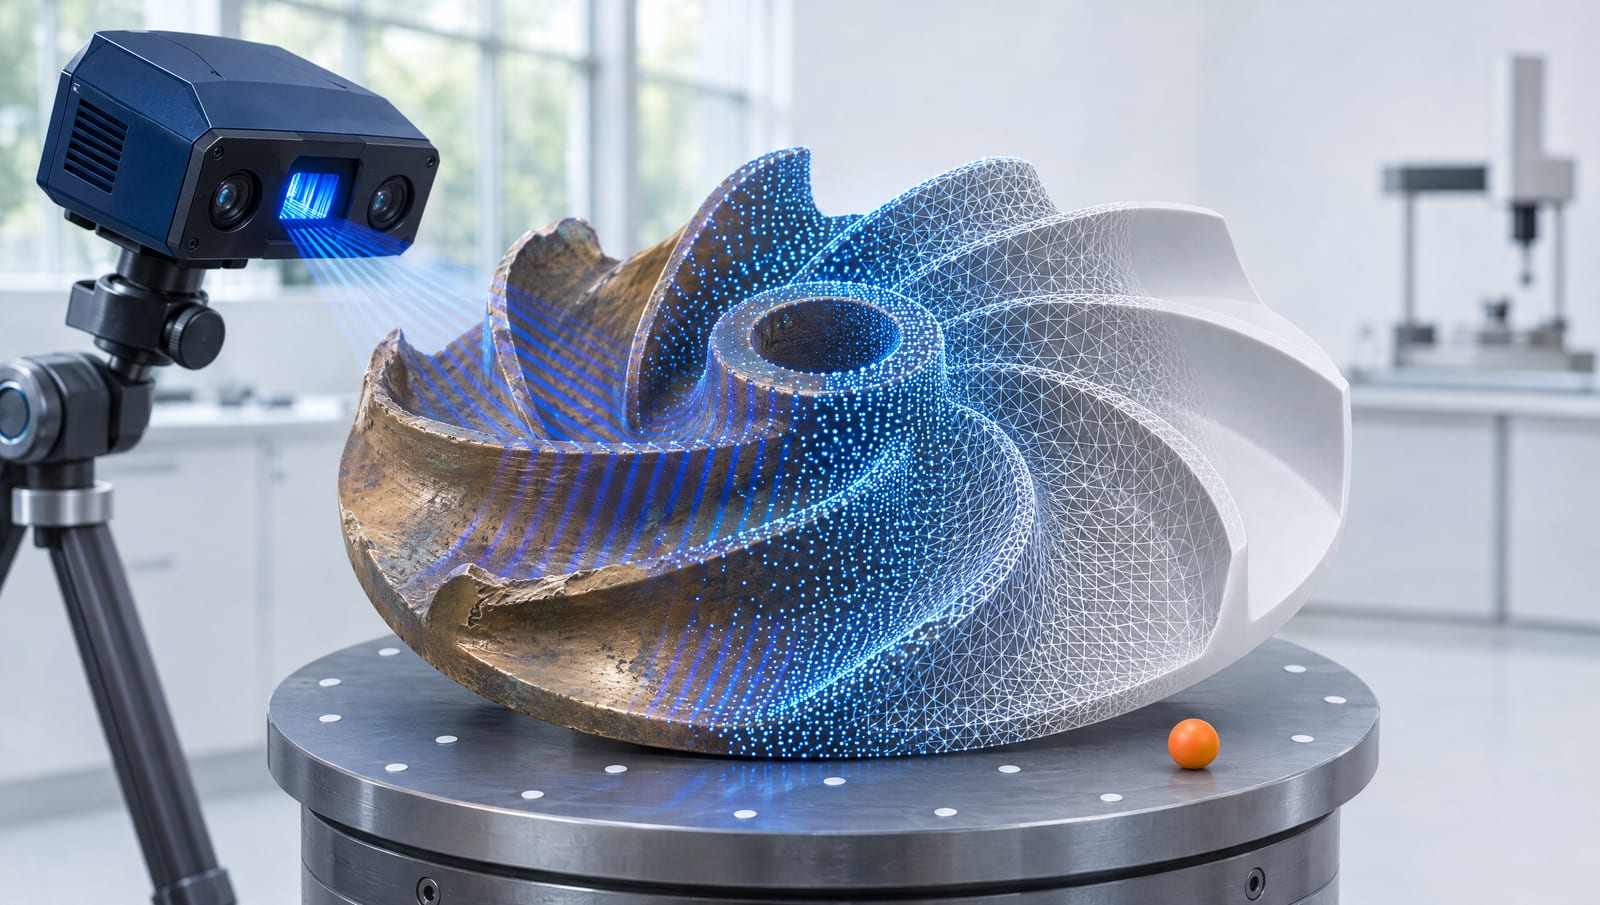
Na indústria, o termo costuma significar medir uma peça com scanner para refazer o desenho. A Siemens avisa que o scanner não entrega modelo pronto para fabricar: entrega uma nuvem de pontos, que ainda precisa virar modelo de projeto.
Na engenharia reversa de software, o alvo pode ser o programa, o firmware (o programa gravado dentro de um aparelho), um formato de arquivo ou a conversa entre dois sistemas. Esse último caso a X-Apps viveu no GPSi, o aplicativo de inspeções das equipes de campo do Grupo GPS. Havia um aplicativo Android sem código-fonte e sem documentação, e a versão para iPhone nasceu da gravação de cada conversa dele com o servidor. A especificação escrita ficou com o cliente.
| Tipo | O que se examina | Como se faz | Exemplo conhecido |
|---|---|---|---|
| Produto físico | Peça ou conjunto mecânico | Scanner a laser, nuvem de pontos, malha e modelo sólido. | Peça de equipamento médico-hospitalar digitalizada, impressa em 3D e usada no lugar da original, segundo artigo de autores do IFBA (2020). |
| Placa e chip | Placa de circuito, chip, cartão inteligente | Cada camada da placa é recriada em software até chegar ao esquema. Em chips, a análise é invasiva e destrutiva. | Sem exemplo conferido neste guia; a descrição do método é da Wikipédia. |
| Firmware | O programa gravado no aparelho | Extrair o conteúdo e ler, sem ligar o aparelho. | Câmera doméstica que passou a aceitar controle local (nas tabelas de usos, mais abaixo). |
| Software | Programa executável ou aplicativo | Desmontar ou descompilar o programa e conferir a leitura contra o comportamento real. | O BIOS de PC da Phoenix, lançado em maio de 1984 e escrito pelo método de sala limpa. |
| Aplicativo web e de celular | O que o navegador ou o aparelho recebe e o que troca com o servidor | Ler os programas baixados e observar as chamadas. O que roda no servidor não é alcançado. | O GPSi, da X-Apps, refeito a partir do tráfego do aplicativo Android. |
| Jogo antigo | O executável do jogo | Reescrever função por função e comparar com o original (a comunidade chama de decomp, de descompilação). | DX-Ball, de 1996 (nas tabelas de usos). |
| Protocolo | A conversa entre sistemas | Observar o tráfego, sem abrir o programa. | O Samba, de 1992, nasceu da observação do tráfego de rede. |
| Formato de arquivo | A estrutura em que um programa grava seus dados | Comparar amostras de arquivos. | O formato .doc foi decifrado por Sun e OpenOffice.org antes de a Microsoft publicar a especificação, em 2008. |
Como se faz engenharia reversa e com quais ferramentas?
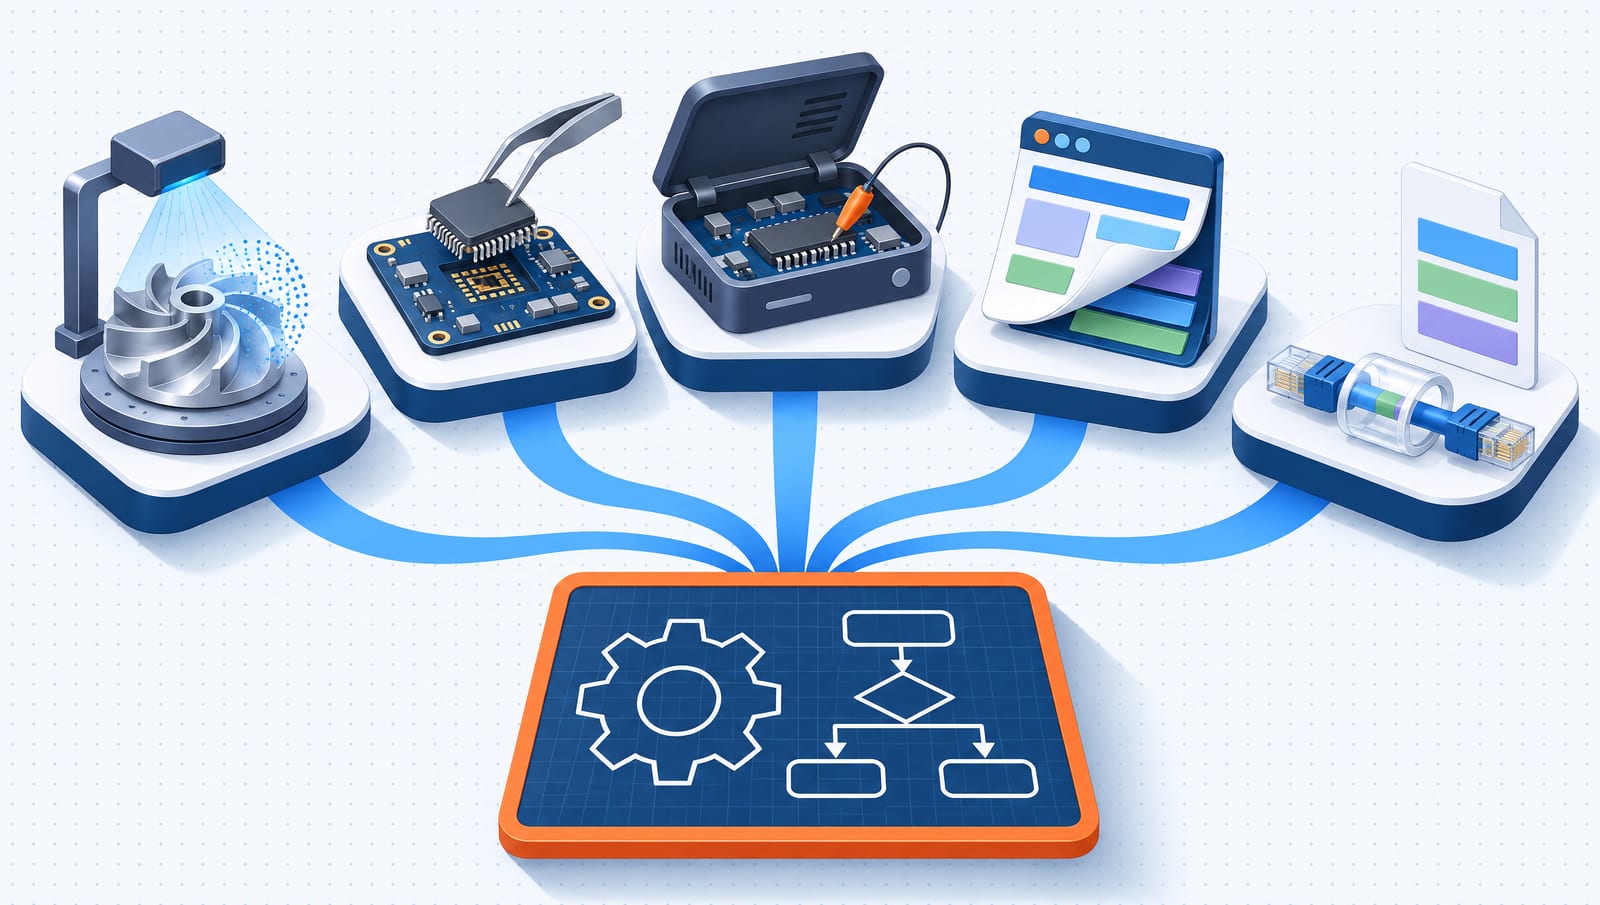
O método é parecido em todos os tipos, e a etapa que separa conhecimento de palpite é o teste contra o original.
Em programas, abrir tem dois níveis, desmontar e descompilar, explicados no glossário. Nenhum devolve o código-fonte original: nomes, comentários e as razões de cada decisão não voltam.
Boa parte das ferramentas é de código aberto. Uma das mais conhecidas, o Ghidra, é mantida pela agência de segurança nacional dos Estados Unidos.
| Categoria | Ferramentas | Para quê |
|---|---|---|
| Produto físico | Scanner 3D a laser, máquina de medição por contato, software de modelagem (CAD) e impressora 3D | Medir a peça, transformar a nuvem de pontos em modelo de projeto e fabricar. Segundo trabalho de graduação da UnB, medir sem contato colhe muitos pontos, mas é em geral menos preciso que medir com contato. |
| Plataformas de análise | Ghidra (gratuito, de código aberto); IDA Pro (comercial; em 19/11/2026, a assinatura do IDA ia de US$ 365 por ano, na edição Home, de uso não comercial, a US$ 8.599, com edição gratuita limitada); Hopper (comercial, com versão de demonstração); Binary Ninja (comercial); radare2 (livre) | Desmontar e descompilar programas feitos direto para a máquina |
| Por tipo de programa | JADX (Android), ILSpy e dnSpyEx (.NET), os três de código aberto | Descompilar aplicativos dessas plataformas |
| Observação em execução | x64dbg (código aberto), Frida | Acompanhar o programa enquanto ele roda e registrar o que ele faz |
| Rede | Wireshark | Analisar protocolos de rede |
Engenharia reversa com IA: o que mudou?
Até há pouco, abrir um programa fechado dependia de um especialista que lesse milhares de instruções de máquina e montasse, de cabeça, o que o programa faz. Na engenharia reversa com IA, um assistente faz essa leitura, levanta hipóteses e aciona as ferramentas de análise a partir de uma pergunta em português. Mas um modelo de IA produz explicações plausíveis, inclusive erradas, e só o teste contra o original mostra a diferença.
| Aspecto | Antes | Com assistente de IA |
|---|---|---|
| Quem lê as instruções | Especialista treinado | O assistente, a partir de uma pergunta em português |
| Primeira resposta | Depende de leitura longa e especializada | Sai rápido, e pode estar errada |
| O que o resultado é | Leitura de quem assina o laudo | Hipótese, até ser testada contra o original |
| O que não mudou | Teste contra o original, direito sobre o alvo, limite do que roda em servidor de terceiro | O mesmo |
A ferramenta que tornou o assunto popular se chama REA, de Reverse Engineer Anything (engenharia reversa de tudo, em tradução livre). Há outras pontes do tipo, entre elas uma oficial da fabricante do IDA, de agosto de 2026.
- O REA nasce
Repositório criado no GitHub em 14 de abril.
- Sai a primeira versão pública
Em 12 de julho, com uma única ferramenta de análise.
- O assunto sai do nicho
Um tópico no Hacker News, fórum de tecnologia, chega a 814 pontos em 10 de outubro.
- Terceiros medem e assistentes recusam
Medições de terceiros a partir de meados de outubro; relatos de recusa na imprensa em novembro.
- Versão 6.9.0 no ar
Cerca de 470 mil estrelas, a marcação de interesse do GitHub, em 19 de novembro.
O que é o REA (Reverse Engineer Anything) e como ele funciona?
O REA é um projeto de código aberto, sem custo de licença, que fica em github.com/morluto/rea. Além das estrelas, o pacote somava 357 mil downloads na semana de 12 a 18 de novembro de 2026. Download não é usuário: a conta inclui automação e reinstalação.
Sozinho, o REA não abre programa nenhum. A leitura técnica é de uma ferramenta de análise. O REA é a ponte entre ela e o assistente de IA, por um padrão aberto explicado no guia sobre o protocolo. O assistente decide o que examinar e redige a resposta; a ponte, segundo o projeto, devolve cada achado com o trecho que o sustenta e com as limitações.
A tabela compara os dois modos de análise.
| Modo | O que faz | Risco |
|---|---|---|
| Ler sem executar | Lê o arquivo: instruções, textos embutidos, relações entre funções. É a maior parte das análises. | O programa não roda. A leitura sozinha não prova o comportamento em execução. |
| Observar em execução | Acompanha o programa rodando e registra o que ele faz, com um roteiro escrito pelo usuário. | O programa roda com as permissões do usuário. Arquivo desconhecido pede ambiente isolado. |
O que o REA lê depende do tipo de programa e da ferramenta instalada.
| Alvo | Como o REA lê, segundo a documentação |
|---|---|
| Programa feito direto para a máquina | Com uma ferramenta já instalada: Hopper, Ghidra, IDA ou Kuna, um descompilador de código aberto. O REA não fornece licença de ferramenta comercial. |
| JavaScript, .NET e aplicativos de desktop feitos com tecnologia de site (Electron) | Pelo próprio REA, sem ferramenta nativa. |
| Aplicativo Android | Com o JADX. |
| Firmware | Com duas ferramentas de extração, Binwalk e Unblob, sem aparelho e sem executar nada. Verificado pelo projeto só em Linux de 64 bits. |
Segundo o projeto, a análise roda no computador de quem usa, mas os resultados vão para o assistente, sob a política de dados do fornecedor do modelo. Quando usar a ferramenta em sistema de empresa e o que pesa no custo estão em Sistema antigo sem fornecedor: a IA ajuda a decifrar, com limites.
O que as pessoas estão fazendo com o REA?
A fama da onda veio em boa parte de recriações de jogos e aplicativos. Nos casos que encontramos com artefato público, que não são amostra de todos os usos, nossa leitura é outra: boa parte queria fazer funcionar o que já era seu.
Entender o próprio aparelho
| Para que serve | Exemplo público, com link | O que saiu e a ressalva |
|---|---|---|
| Saber o que um aparelho barato faz escondido | TV box, relato no fórum do projeto (31/10/2026) | Segundo o autor, o aparelho traz um serviço de atualização pré-instalado que instala aplicativos em silêncio e envia identificadores. É alegação dele, sem verificação independente nem resposta do fabricante. |
| Controlar o aparelho sem a nuvem do fabricante | Câmera de segurança doméstica (29/10/2026) | Os comandos internos localizados permitiram controle local por um sistema de automação residencial, sem trocar o firmware. O autor testou uma única unidade. |
| Mudar um comportamento do próprio equipamento | Firmware de uma câmera fotográfica (repositório de 20/10/2026) | O autor relata disparo silencioso em uma câmera real. Uma versão posterior deixou a mesma câmera sem ligar, recuperada só com equipamento de bancada: é exemplo de risco. |
| Saber se dá para trocar o sistema de um celular | Análise de um Galaxy A10e (28/10/2026) | A conclusão foi que não dá. Uma segunda revisão, feita às cegas, corrigiu afirmações fortes demais da primeira. |
Fazer equipamentos e formatos conversarem
| Para que serve | Exemplo público, com link | O que saiu e a ressalva |
|---|---|---|
| Usar um equipamento em sistema sem driver | Impressoras de cartão no Linux (repositório de 08/11/2026) | Driver experimental, com o protocolo de rede recuperado do driver de Windows. O autor diz ter impresso cartões em um dos modelos, com muitas opções sem teste em equipamento real. |
| Ligar um aparelho que só tem aplicativo de celular | Impressora térmica Bluetooth no Windows (15/10/2026) | A sequência de conexão recuperada foi idêntica à gravada na comunicação real. O REA foi só o ponto de partida: o autor registra que ele não lê o formato daquele aplicativo. |
| Tirar dados de um formato de arquivo antigo | Leitor de arquivos do Quicken 2002 (repositório de 29/10/2026) | Exporta os dados para um banco de dados comum. O autor avisa que a interpretação financeira não foi validada contra uma exportação do próprio Quicken. |
| Descobrir por que um programa de terceiros falha com o seu | Depuração de um recurso do macOS (11/11/2026) | Explicou por que o teclado de acessibilidade não sugeria palavras em um aplicativo de terminal. A correção seguia em rascunho em 19/11/2026, e o autor ressalva que ler sem executar não provou o caminho em execução. |
Auditar o que é seu
| Para que serve | Exemplo público, com link | O que saiu e a ressalva |
|---|---|---|
| Ver o que o seu produto deixa à mostra | Portal de clientes de uma empresa (10/10/2026) | Nenhum segredo exposto nos arquivos da página; o único problema real era um endereço que servia o login sem criptografia, já corrigido. É relato do próprio prestador, que vende esse serviço. |
| Gerar relatório de segurança de um aplicativo | App X-Ray (repositório de 22/10/2026) | Relatórios sobre aplicativos de desktop de código aberto, com cada achado ligado a arquivo e linha. É declaração do autor. |
Aprender como um programa funciona
| Para que serve | Exemplo público, com link | O que saiu e a ressalva |
|---|---|---|
| Recuperar a regra de um programa conhecido | Edição web do jogo do dinossauro do Chrome (caso oficial) | A regra de velocidade recuperada começa em 6, soma 0,001 por atualização e tem teto de 13. O alvo é de código aberto: exemplo didático. |
| Achar um cálculo dentro de um aplicativo | Autenticador Aegis (caso oficial) | O cálculo do código de seis dígitos foi localizado e conferido com os casos de teste do padrão público. O alvo é de código aberto. |
| Seguir um comando por dentro de um aplicativo | Aplicativo de desktop do Notion (caso oficial) | Acompanha o comando de copiar desde a página até a parte central do aplicativo. A página não traz data. |
| Treinar para competição de segurança | Desafio de 2023 do DownUnderCTF (caso oficial) | Um verificador de senha foi entendido, e a resposta, validada no programa original. O desafio tem solução pública desde 2023: mostra método, não competição ao vivo. |
Medir se a leitura acerta
| Para que serve | Exemplo público, com link | O que saiu e a ressalva |
|---|---|---|
| Conferir a leitura contra código aberto | hexgrab (12/10/2026) e teste com o bzip2 (12/10/2026) | No primeiro, 8 de 9 achados estavam totalmente corretos; no segundo, o que a ferramenta apontou bateu com o código-fonte. Um alvo e um autor em cada: não é taxa geral de acerto. |
| Reescrever uma função e provar que ficou igual | DX-Ball, jogo de 1996 (caso oficial) e repositório do projeto | Em 07/10/2026, a função de som reescrita foi conferida em 3.205 casos contra o original. Desde 22/10/2026, o repositório declara as 270 funções do jogo reproduzidas de forma idêntica, sem validar as 50 fases. |
| Conferir reconstruções em massa | feature-heist (repositório de 21/10/2026) | Baterias de 1.500 a 25.000 casos em quatro alvos, todos abertos ou do próprio autor. É demonstração de método. |
Manter programa antigo rodando
| Para que serve | Exemplo público, com link | O que saiu e a ressalva |
|---|---|---|
| Rodar jogo antigo em máquina atual | Colin McRae Rally (29/10/2026) e Open Scrantic | Os dois exigem os arquivos originais do usuário. O Open Scrantic, projeto brasileiro, distribui apenas o motor. |
| Refazer jogo ou programa antigo | Ski or Die e Desktop Games | Vale a declaração dos autores. A jogabilidade não foi conferida. |
A documentação lista mais de 40 tipos de alvo. Para os da tabela abaixo, nossa busca, dirigida e limitada, não encontrou caso público até 19 de novembro de 2026: são capacidade declarada, não uso comprovado.
| Capacidade documentada | O que o projeto declara |
|---|---|
| Entender um programa malicioso | A análise de programas maliciosos e de incidentes é finalidade prevista no aviso de uso responsável. |
| Aplicativo de iPhone | Inventário sem execução. |
| Módulo WebAssembly | Leitura do módulo. |
| Documentos de integração (OpenAPI e GraphQL) | Lidos sem contatar servidores. |
| Ambiente de treino para assistentes de IA | Guia oficial de geração a partir de um aplicativo. |
| Modelos de IA em arquivo, capturas de rede, pacotes HarmonyOS e miniprogramas WeChat | Listados na documentação. |
Tudo o que viralizou foi feito com o REA?
Parte não foi. Uma auditoria independente de 41 demonstrações virais atribuídas à ferramenta encontrou, em 17 de novembro de 2026, 27 confirmadas, 3 parciais, 4 não verificadas e 7 que não a usaram. A própria auditoria avisa que não abriu as postagens originais.
A reportagem da 404 Media que descreveu a onda não afirma que os casos narrados usaram o REA. E um dos exemplos da página oficial mostra a ferramenta examinando uma única função de um jogo, enquanto a reconstrução conferida desse jogo é trabalho de outro projeto.
Até onde a IA chega e quais limites já foram medidos?
Há pouca medição independente, e a que existe esfria o entusiasmo. No rea-lab, um pesquisador comparou o mesmo assistente com e sem o REA em desafios pequenos: o acerto foi igual, e com a ferramenta o trabalho levou cerca do dobro de tempo e de custo. Ele avisa que o teste não avalia o produto em geral. Em programas inéditos, pesquisadores ligados à Universidade Columbia viram um único modelo resolver a maior parte das tarefas em que foi avaliado, com recusas frequentes, e os demais ficarem muito atrás.
Nos casos publicados, nossa leitura é que quatro limites se repetem: a leitura acerta muito e erra uma parte; ler o arquivo parado não prova o que o programa faz rodando; o servidor de terceiros fica fora de alcance; e reconstruir tudo custa mais do que entender o necessário.
O blog brasileiro AkitaOnRails tentou reconstruir por inteiro um jogo de corrida de 1998: depois de oito dias, pausou a reconstrução e fez, em menos de 30 horas, um programa que mantém o executável original e o ajusta ao rodar. A reconstrução foi retomada depois.
| Estudo | O que mediu | Resultado | Ressalva |
|---|---|---|---|
| rea-lab (outubro de 2026) | 482 execuções em cinco estudos registrados antes dos testes, com e sem o REA 6.4.0 | Desafios pequenos: 28 de 30 nas duas condições. Programas maiores: 11 de 24 sem o REA e 4 de 24 com ele, diferença que o teste estatístico do autor não considera significativa, ou seja, pode ser acaso. | Uma versão do REA, um autor; os dois resultados citados são de um único assistente. Não permite concluir que a ferramenta piora o resultado. |
| leanrea (outubro de 2026) | Custo de carregar de uma vez todas as ferramentas do REA 6.5.0 e quatro tarefas repetidas três vezes | Uma resposta trivial custou cerca de 400 mil unidades de texto processadas (US$ 1,60). O REA acertou 75 de 75 e uma alternativa enxuta 74 de 75, com menos tempo e custo. | Publicado por quem oferece a alternativa. Ghidra, Hopper e JADX não estavam instalados no teste. |
| SRE-Bench (versão de 01/10/2026) | Modelos de IA em 19 programas privados, 262 executáveis e 1.572 tarefas; não mede o REA | O melhor modelo resolveu 149 de 181 tarefas avaliadas (82,3%); o segundo, 80 de 254 (31,5%); o terceiro, 60 de 223 (26,9%). | Recusas e falhas por limite de memória saem da conta, então 82,3% não é sobre o total. Programas maliciosos foram o domínio de menor pontuação para a maioria dos modelos. |
| hexgrab (outubro de 2026) | Cada achado do REA conferido contra o código-fonte público de um utilitário | 8 de 9 achados totalmente corretos | Um alvo, um autor. |
Os fornecedores de IA estão bloqueando a engenharia reversa?
Até 19 de novembro de 2026, não encontramos política de fornecedor que proíba engenharia reversa em geral. O confirmado é pontual. Segundo o Tom's Hardware, um funcionário da Anthropic confirmou que duas frases foram acrescentadas às instruções do assistente de programação da empresa para impedir a recriação de um jogo específico. A 404 Media relatou que usuários de dois assistentes passaram a esbarrar em bloqueios e que, segundo um engenheiro da OpenAI, as recusas eram em sua maioria acidentais. Do texto, de acesso pago, lemos só o trecho aberto, que cita ainda um usuário com a conta banida sob alegação de abuso cibernético ao analisar televisores, sem confirmação da empresa nas fontes que lemos. Recusas acontecem; a proibição geral não está confirmada.
| Nível de evidência | O que se sabe | Fonte |
|---|---|---|
| Confirmado em documento oficial | A Anthropic documenta proteções em tempo real contra uso em ataques cibernéticos e um programa de verificação para quem trabalha com defesa. O documento não menciona engenharia reversa. | Página de suporte, atualizada em 06/10/2026 |
| Relatado pela imprensa | Regra contra recriar um jogo específico; bloqueios em tarefas de engenharia reversa, recusas descritas como acidentais por um engenheiro de outro fornecedor e um relato de conta banida, sem confirmação da empresa. | Tom's Hardware (02/11/2026), 404 Media (10/11/2026) e IBTimes UK (11/11/2026) |
| Não confirmado | Proibição geral de engenharia reversa e bloqueio ao REA pelo nome. | Não encontramos fonte. Uma postagem de usuários no fórum diz não ter visto a Anthropic nomear o REA. |
Que cuidados tomar antes de abrir um programa?
O primeiro cuidado é com o programa: o projeto avisa que o REA não isola nada e roda com as permissões de quem o executa. Programa de origem duvidosa pede máquina separada e assistente com acesso limitado.
O segundo é com o assistente: um arquivo pode trazer texto escrito para enganar a IA, ataque conhecido como prompt injection. O REA marca o conteúdo como material de análise, não instrução, o que reduz o risco sem eliminá-lo.
O terceiro é com dados de pessoas, comuns em banco e arquivo de sistema antigo. Enviá-los a um modelo em nuvem é tratamento de dados pessoais pela Lei Geral de Proteção de Dados, que exige justificativa prevista na lei e só o necessário, como detalhamos em o que a lei já obriga no uso de IA.
Engenharia reversa é crime? O que diz a lei no Brasil
Não existe crime com esse nome. A Lei 9.609/1998, a lei do software, não usa as expressões "engenharia reversa" nem "descompilação", e a lei de direitos autorais também não. Os textos punem condutas vizinhas: violar direito de autor de programa, invadir dispositivo alheio, usar informação confidencial obtida por contrato ou fraude.
Nenhum dos textos que lemos autoriza expressamente descompilar: falta uma regra como a europeia, que permite descompilar para fazer sistemas conversarem, e não localizamos decisão de tribunal brasileiro sobre o tema. Há advogados que escrevem que o risco está nas condutas vizinhas, e um texto doutrinário que chama a lei de omissa nesse ponto: são opiniões, não norma nem decisão. As tabelas resumem o que está escrito, não o que um juiz decidiria no seu caso.
O que o texto define ou diz que não ofende
| Situação | O que o texto diz | Onde está |
|---|---|---|
| Estudar as ideias e os métodos de uma obra | Ideias, sistemas, métodos e conceitos matemáticos como tais não são objeto de proteção. | Lei 9.610/1998, art. 8º |
| Fazer uma única cópia de salvaguarda de exemplar legitimamente adquirido; programa semelhante a outro por força das características funcionais | Não constituem ofensa aos direitos do titular. | Lei 9.609/1998, art. 6º, I e III |
| Integrar um programa a outro sistema | Não ofende, se mantidas as características essenciais, se for tecnicamente indispensável ao usuário e para uso exclusivo de quem a promoveu. | Lei 9.609/1998, art. 6º, IV |
| De quem é o programa feito por empregado ou contratado | Em regra, os direitos pertencem ao empregador ou contratante, salvo combinação em contrário. | Lei 9.609/1998, art. 4º |
O que o texto não responde: fale com advogado
| Situação | O que o texto diz | Onde está |
|---|---|---|
| Descompilar programa de terceiro para torná-lo compatível com outro | O texto não traz autorização expressa nem proibição com esse nome. | Lei 9.609/1998, leitura integral |
| Licença com cláusula que proíbe engenharia reversa | O uso de programa no país é objeto de contrato de licença. Não encontramos regra que anule a cláusula. | Lei 9.609/1998, art. 9º |
| Analisar produto comprado para descobrir informação confidencial | O texto pune a informação obtida por meio ilícito ou fraude e não diz se analisar produto comprado licitamente é meio lícito. | Lei 9.279/1996, art. 195, XII |
| Estudar um programa comercial para escrever outro, como em um relato de 12/10/2026, cujo autor diz ter obtido evidências e um código aproximado imperfeito | Não há regra específica. Pesam a licença do programa e a punição à violação de direito de autor; este guia não avalia a licitude do caso, que por isso ficou fora das tabelas de usos. | Lei 9.609/1998, arts. 9º e 12 |
| Enviar a um modelo de IA em nuvem arquivos com dados de pessoas | É tratamento de dados pessoais. A multa pode chegar a 2% do faturamento, limitada a R$ 50 milhões por infração. | Lei 13.709/2018 (LGPD) |
O que o texto pune
| Situação | O que o texto diz | Onde está |
|---|---|---|
| Violar direito de autor de programa | Detenção de seis meses a dois anos ou multa. Reprodução para comércio sem autorização: reclusão de um a quatro anos e multa. | Lei 9.609/1998, art. 12 |
| Inutilizar dispositivo técnico posto para evitar ou restringir cópia | Responde por perdas e danos. O artigo não traz exceções para pesquisa ou compatibilidade. | Lei 9.610/1998, art. 107, I |
| Invadir dispositivo informático de uso alheio, sem autorização do usuário, para obter, adulterar ou destruir dados ou instalar vulnerabilidades | Reclusão de um a quatro anos e multa. A mesma pena vale para quem produz ou distribui programa com o intuito de permitir a invasão. | Código Penal, art. 154-A e § 1º |
| Usar ou divulgar informação confidencial obtida por contrato, emprego, meio ilícito ou fraude | Concorrência desleal: detenção de três meses a um ano, ou multa. | Lei 9.279/1996, art. 195, XI e XII |
Fora do Brasil, o texto é mais explícito, e não vale aqui.
| Lugar | O que o texto prevê | Observação |
|---|---|---|
| Brasil | A lei não usa o termo. Lista situações que não ofendem o titular e pune a violação de direito de autor. | Nas leis lidas, sem previsão específica para compatibilidade, preservação de software ou reparo. |
| União Europeia, diretiva | A Diretiva 2009/24/CE permite a quem tem direito de uso observar, estudar e testar o programa e descompilar para interoperabilidade, sob três condições, e anula cláusulas contrárias. | Não vale no Brasil. |
| União Europeia, tribunal | Em 2021, o tribunal da União decidiu que o comprador legítimo pode descompilar para corrigir erros, na medida do necessário. | Não vale no Brasil. |
| Estados Unidos, lei | A lei proíbe contornar medida técnica de controle de acesso, com exceções para interoperabilidade e teste de segurança autorizado. | Não vale no Brasil. |
| Estados Unidos, isenções | Há isenções temporárias revistas a cada três anos; a última regra final é de 28/10/2024. | O estado do ciclo seguinte de revisão não foi conferido. |
| Estados Unidos, julgados | Dois julgados, de 1992 e de 2000, trataram a desmontagem e as cópias intermediárias como uso justo. | Não vale no Brasil. |
Onde entra o sistema antigo da sua empresa?
Para quem decide, o problema costuma ser mais estreito: ninguém mais sabe dizer a regra que o sistema antigo aplica. Testamos esse cenário em laboratório. Escrevemos um pequeno programa de cobrança e o entregamos fechado a um assistente de IA operando o REA. Ele descreveu a regra, e a reescrita feita a partir dessa descrição foi comparada com o original em uma primeira bateria de 4.270 casos. Bateram todos menos 24, por erro da reescrita com valores absurdamente grandes, corrigido na rodada seguinte.
O limite é claro: programa pequeno e feito por nós, sem implantação em cliente e sem reprodução por terceiros. O relato está em Sistema antigo sem código-fonte: a IA leu a regra, até o centavo.
Nem sempre a ferramenta é o caminho: no GPSi, bastou gravar as conversas do aplicativo. Para integrar, veja as saídas quando o sistema não tem porta oficial. E, antes de abrir qualquer executável, vale o inventário do que a empresa ainda alcança.
Como começar com segurança?
Para experimentar por conta própria, comece por estes seis cuidados.
- Tenha direito sobre o alvo e leia a licença antes.
- Baixe a ferramenta só das fontes oficiais.
- Comece por algo seu ou de código aberto.
- Trabalhe em uma cópia e em máquina isolada.
- Tire dados de pessoas antes de enviar qualquer coisa ao modelo.
- Confira cada achado contra o original.
Para quem vai instalar: segundo a documentação, é um comando, e o instalador pede aprovação antes de mudar a configuração.
npx rea-agents setup| Requisito | O que a documentação pede em 19/11/2026 |
|---|---|
| Assistente de IA | Qualquer um que aceite servidores MCP locais; a documentação lista, entre outros, Claude Code, Codex, Cursor, Gemini CLI e VS Code. |
| Node.js | Versão 22.x a partir da 22.23.4, 24.x a partir da 24.22.1, ou 26.12.1 em diante, com npm. |
| Ferramenta de análise | Só para programa feito direto para a máquina: Hopper, Ghidra, IDA ou Kuna já instalados. JavaScript e .NET dispensam. |
| Sistema operacional | Varia por recurso: a leitura de firmware foi verificada pelo projeto só em Linux de 64 bits, e o uso do Ghidra no Windows é experimental. |
O que fica para quem decide
Se a sua empresa depende de um sistema que ninguém consegue descrever, três perguntas vêm antes de qualquer ferramenta. Vocês têm direito sobre o programa? O que ainda está ao alcance: o executável, o banco de dados, alguém que lembre da regra? Qual decisão a resposta destrava: integrar, modernizar ou reconstruir? Em qualquer caminho, o que a IA devolve é hipótese até alguém comparar com o original. Quando faltar equipe para essa conferência, a X-Apps assume e evolui sistemas existentes na Operação DevOps.
Glossário de engenharia reversa
| Termo | O que significa |
|---|---|
| Código-fonte | O texto escrito pelos programadores, com nomes e comentários. |
| Executável | O programa pronto para rodar, já traduzido para a máquina. |
| Desmontar | Ler as instruções da máquina nos termos dela. |
| Descompilar | Tentar recriar um código legível a partir do executável. O resultado é aproximado e não é o código-fonte original. |
| Decomp | Apelido de descompilação em projetos de jogos: reescrever o código até que ele gere um programa igual ao original. |
| Firmware | O programa gravado dentro de um aparelho. |
| Protocolo | As regras da conversa entre dois sistemas ou equipamentos. |
| Formato de arquivo | A estrutura em que um programa grava seus dados. |
| Interoperabilidade | Capacidade de sistemas de fabricantes diferentes trabalharem juntos. |
| Análise estática | Ler o arquivo sem executar o programa. |
| Análise em execução | Observar o programa enquanto ele roda. |
| Assistente (agente) de IA | Programa que recebe um pedido em texto, decide os passos e aciona ferramentas. |
| MCP | Model Context Protocol, o padrão que liga assistentes de IA a ferramentas externas. |
Perguntas frequentes
É examinar algo pronto, como uma peça, um aparelho ou um programa, para entender como funciona sem ter o projeto original. O resultado é conhecimento: um desenho, uma especificação, uma explicação.
Para refazer peça sem desenho, consertar e integrar equipamentos, abrir dados presos em formato antigo, entender sistema sem documentação, estudar segurança e preservar programas antigos.
Não existe crime com esse nome, e a Lei 9.609/1998 não usa a expressão. Engenharia reversa é entender como algo funciona; pirataria é copiar ou distribuir a obra sem autorização. A lei não protege ideias e métodos, mas pune a violação do direito de autor do programa, com pena maior para a reprodução não autorizada com fim de comércio, além de condutas vizinhas como invadir dispositivo alheio. Em caso concreto, consulte um advogado.
Dá para obter instruções e um código aproximado, mas o código-fonte original, com nomes e comentários, não volta. A ferramenta depende de como o programa foi feito: em .NET, descompiladores como ILSpy e dnSpyEx costumam devolver código mais fácil de ler; em programa feito direto para a máquina, usa-se uma plataforma como Ghidra ou IDA, com resultado mais difícil. Em qualquer caso, a leitura precisa ser conferida contra o programa.
O método tem seis passos: obter o objeto com direito de uso, observar o comportamento, abrir e ler, formular uma hipótese, testar contra o original e documentar. Em programas, as ferramentas mais citadas são Ghidra (gratuito), IDA Pro, JADX para Android, ILSpy para .NET e Wireshark para rede; em peças, scanner 3D e software de modelagem.
Não. A IA lê o que está no arquivo que você tem: o que roda no servidor do fornecedor fica fora de alcance, e o código-fonte original não volta. No relato publicado que citamos, reconstruir um programa inteiro custou muito mais do que entender uma parte. E reproduzir o programa de terceiro para vender, sem autorização, é conduta que a lei pune.
É uma ferramenta de código aberto, com licença MIT, que liga assistentes de IA a ferramentas de análise de programas. O código não tem custo; o uso do modelo de IA e de ferramentas comerciais opcionais é pago à parte. Baixe só das fontes oficiais: o repositório morluto/rea no GitHub, o site rea.tools e o pacote rea-agents no npm. Já houve denúncia de cópia falsa com instalador suspeito.
Pode trazer essa cláusula, e no Brasil a lei diz que o uso do programa é regido pelo contrato de licença. Na União Europeia a diretiva anula cláusulas contra certos usos; no Brasil não encontramos regra equivalente, então leia o contrato e consulte um advogado.
Fontes: repositório morluto/rea (README, avisos de uso e de segurança, guias, fórum) e rea.tools; números do GitHub e do npm; preços na página da Hex-Rays; estudos rea-lab, leanrea e SRE-Bench; leis 9.609/1998, 9.610/1998, 9.279/1996 e 13.709/2018 e Código Penal no portal do Planalto; Diretiva 2009/24/CE no EUR-Lex; Wikipédia, Siemens, UnB e UEPG para conceito e produto físico. Tudo consultado em 19/11/2026. Experimento da X-Apps publicado em 14/11/2026.